
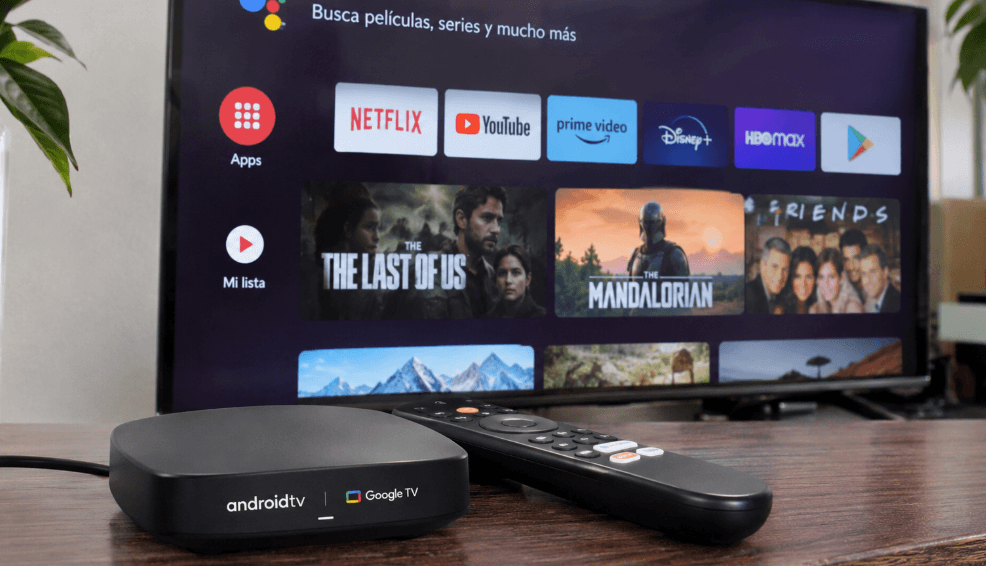
Google ha desactivado una infraestructura maliciosa que permitía acceder de forma remota a millones de dispositivos con Android TV y Google TV. La investigación señala al fabricante Videostrong, responsable de la marca Mecool, por incorporar un mecanismo oculto en el software de determinados reproductores multimedia y comercializar ese acceso con terceros.
La compañía tecnológica ha respondido bloqueando los servidores utilizados para controlar los dispositivos afectados y retirando al fabricante del programa de certificación de Android TV. La medida pretende impedir nuevas conexiones maliciosas, aunque no garantiza la eliminación del software instalado previamente.
Una puerta trasera integrada en dispositivos Android TV certificados
Los reproductores multimedia con Android TV y Google TV se han convertido en una alternativa habitual para prolongar la vida útil de televisores antiguos. Estos pequeños dispositivos permiten acceder a plataformas de streaming, aplicaciones y otros servicios digitales sin necesidad de sustituir el televisor.
Sin embargo, su conexión permanente a Internet también puede convertirlos en objetivos de ataques informáticos, especialmente cuando comparten la misma red doméstica con ordenadores, teléfonos móviles y otros equipos.
Según una investigación publicada por Google, el fabricante Videostrong habría incorporado deliberadamente una puerta trasera en el software de fábrica de determinados dispositivos comercializados bajo la marca Mecool.
Este mecanismo permitía establecer conexiones remotas e instalar componentes maliciosos sin que los propietarios fueran conscientes de ello.
Google identifica una infraestructura diseñada para mantener el acceso remoto
La investigación apunta a que no se trataba de una vulnerabilidad accidental ni de un fallo convencional de programación.
Los investigadores identificaron modificaciones en la configuración de los dispositivos y una infraestructura específica destinada a mantener el acceso remoto y dificultar su detección.
De acuerdo con Google, el fabricante utilizaba este sistema para ofrecer a terceros la posibilidad de acceder a equipos que los consumidores habían adquirido a través de canales comerciales legítimos.
Esta circunstancia resulta especialmente preocupante porque los dispositivos afectados podían contar con certificación oficial y ofrecer aparentemente todas las garantías habituales de funcionamiento.
Hasta 13 millones de dispositivos afectados por la red maliciosa
El alcance de la operación es considerable. Los investigadores estiman que aproximadamente 13 millones de dispositivos estuvieron afectados antes de que se desmantelara la infraestructura.
Google señala que el bloqueo de los dominios utilizados para controlar la red permite interrumpir las comunicaciones maliciosas con más de diez millones de equipos comprometidos.
La intervención limita considerablemente la capacidad de los responsables para enviar nuevas instrucciones o distribuir módulos adicionales de software malicioso.
El bloqueo de los servidores no elimina automáticamente el malware
Aunque Google ha conseguido inutilizar una parte fundamental de la infraestructura, esto no significa que todos los dispositivos hayan quedado completamente libres de riesgos.
El software malicioso que ya estuviera instalado podría permanecer almacenado en los equipos, incluso después de perder la conexión con los servidores de control.
Por tanto, la interrupción de las comunicaciones constituye una medida de contención importante, pero no equivale necesariamente a una limpieza completa de los dispositivos afectados.
Cómo comprobar si tu Android TV o Google TV puede estar afectado
Uno de los principales inconvenientes para los consumidores es que Google no ha publicado una lista oficial y exhaustiva de todos los modelos comprometidos.
No obstante, la firma de análisis de seguridad Synthient ha elaborado una relación de dispositivos potencialmente afectados a partir de sus investigaciones.
En ese listado destaca la presencia de productos comercializados bajo la marca Mecool, aunque su inclusión no confirma por sí sola que una unidad concreta esté infectada.
Qué deben revisar los propietarios de dispositivos Mecool
Los usuarios que tengan un reproductor multimedia Android TV o Google TV pueden realizar varias comprobaciones preventivas:
-
Identificar el fabricante y el modelo: consultar el apartado de información del dispositivo dentro de los ajustes del sistema.
-
Comprobar las actualizaciones disponibles: revisar si existen nuevas versiones del firmware o parches de seguridad publicados por el fabricante.
-
Consultar la investigación de Synthient: comparar el modelo con los dispositivos identificados como potencialmente afectados.
-
Revisar Google Play Protect: comprobar si el sistema detecta aplicaciones sospechosas, teniendo en cuenta que una detección negativa no descarta una puerta trasera integrada en el firmware.
-
Valorar la desconexión del equipo: si existen indicios de que el modelo está comprometido, desconectarlo de Internet hasta disponer de información fiable sobre una solución.
También conviene recordar que restaurar un dispositivo a sus valores de fábrica no garantiza la eliminación de una amenaza incorporada directamente en su firmware.
Google retira la certificación al fabricante Videostrong
Como parte de su respuesta, Google ha decidido romper su relación con Videostrong y excluirlo del programa de dispositivos certificados.
Esta decisión impide al fabricante seguir comercializando nuevos equipos con las aplicaciones y los servicios oficiales de Google bajo las condiciones de dicho programa.
La actuación también pone de manifiesto los riesgos asociados a la cadena de suministro tecnológica, especialmente cuando el software potencialmente malicioso se incorpora antes de que el producto llegue al consumidor.
Para los usuarios españoles, el caso recuerda la importancia de comprobar la procedencia, las actualizaciones de seguridad y el soporte técnico de los reproductores multimedia antes de adquirirlos.
Un incidente que cuestiona la seguridad de los dispositivos conectados
El desmantelamiento de esta infraestructura supone un avance significativo para reducir la exposición de millones de equipos Android TV y Google TV. Sin embargo, la posible permanencia de componentes maliciosos y la ausencia de una lista oficial completa de modelos afectados mantienen abiertas algunas incógnitas.
La investigación demuestra que incluso los dispositivos certificados pueden presentar riesgos de seguridad cuando el software instalado durante su fabricación incorpora mecanismos de acceso no autorizados.
Javier Marías es colaborador en El Demócrata, donde cubre temas de actualidad, política, negocios, tecnología, deportes, entretenimiento y estilo de vida. Su trabajo se centra en ofrecer información clara, útil y bien contextualizada, acercando a los lectores noticias, tendencias y acontecimientos relevantes para comprender mejor el mundo que los rodea.